Top 7 des meilleurs scanners de vulnérabilité (octobre 2026)
19 octobre 2026·Par Lucas
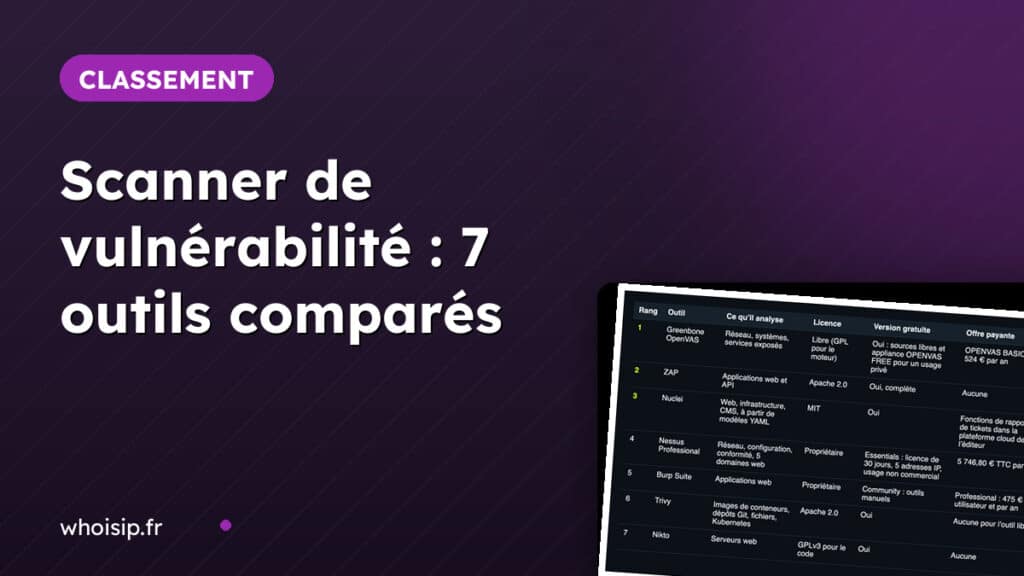
Sans budget, pour auditer ses propres serveurs et son réseau, le meilleur scanner de vulnérabilité est Greenbone OpenVAS, libre et mis à jour en continu ; pour un site ou une application web, c’est ZAP, gratuit et open source. Nuclei vient compléter les deux, pour les contrôles ciblés comme pour l’intégration continue. Les deux offres payantes de ce comparatif sont Nessus Professional (5 746,80 € TTC par an) et Burp Suite Professional (475 € par utilisateur et par an).
7 scanners comparés · versions, licences et prix relevés le 10 octobre 2026 sur les dépôts et sites officiels · sans lien d’affiliation
Un scanner de vulnérabilité confronte ce qu’il perçoit d’un système (versions de logiciels, services exposés, en-têtes, configuration, dépendances) à des bases de failles connues ainsi qu’à des règles de bonne configuration. Il en tire une liste de problèmes triés par gravité, accompagnée le plus souvent d’une piste de correction. C’est un outil de défense. Son rôle est de trouver ce qu’il faut mettre à jour ou reconfigurer avant qu’un tiers ne le découvre ; il ne remplace ni les correctifs ni un audit humain, et ne se lance que sur des systèmes qui vous appartiennent ou pour lesquels vous avez une autorisation écrite. Les sept outils présentés ci-dessous couvrent trois terrains : le réseau et les serveurs, les applications web, le code et les conteneurs.
Oui : sources libres et appliance OPENVAS FREE pour un usage privé
OPENVAS BASIC : 2 524 € par an
2
ZAP
Applications web et API
Apache 2.0
Oui, complète
Aucune
3
Nuclei
Web, infrastructure, CMS, à partir de modèles YAML
MIT
Oui
Fonctions de rapport et de tickets dans la plateforme cloud de l’éditeur
4
Nessus Professional
Réseau, configuration, conformité, 5 domaines web
Propriétaire
Essentials : licence de 30 jours, 5 adresses IP, usage non commercial
5 746,80 € TTC par an
5
Burp Suite
Applications web
Propriétaire
Community : outils manuels
Professional : 475 € par utilisateur et par an
6
Trivy
Images de conteneurs, dépôts Git, fichiers, Kubernetes
Apache 2.0
Oui
Aucune pour l’outil libre
7
Nikto
Serveurs web
GPLv3 pour le code
Oui
Aucune
Versions relevées sur les dépôts GitHub officiels le 10 octobre 2026 ; prix lus sur les pages de vente des éditeurs à la même date.
Les 7 meilleurs scanners de vulnérabilité, un par un
1. Greenbone OpenVAS : un scanner réseau libre et activement maintenu
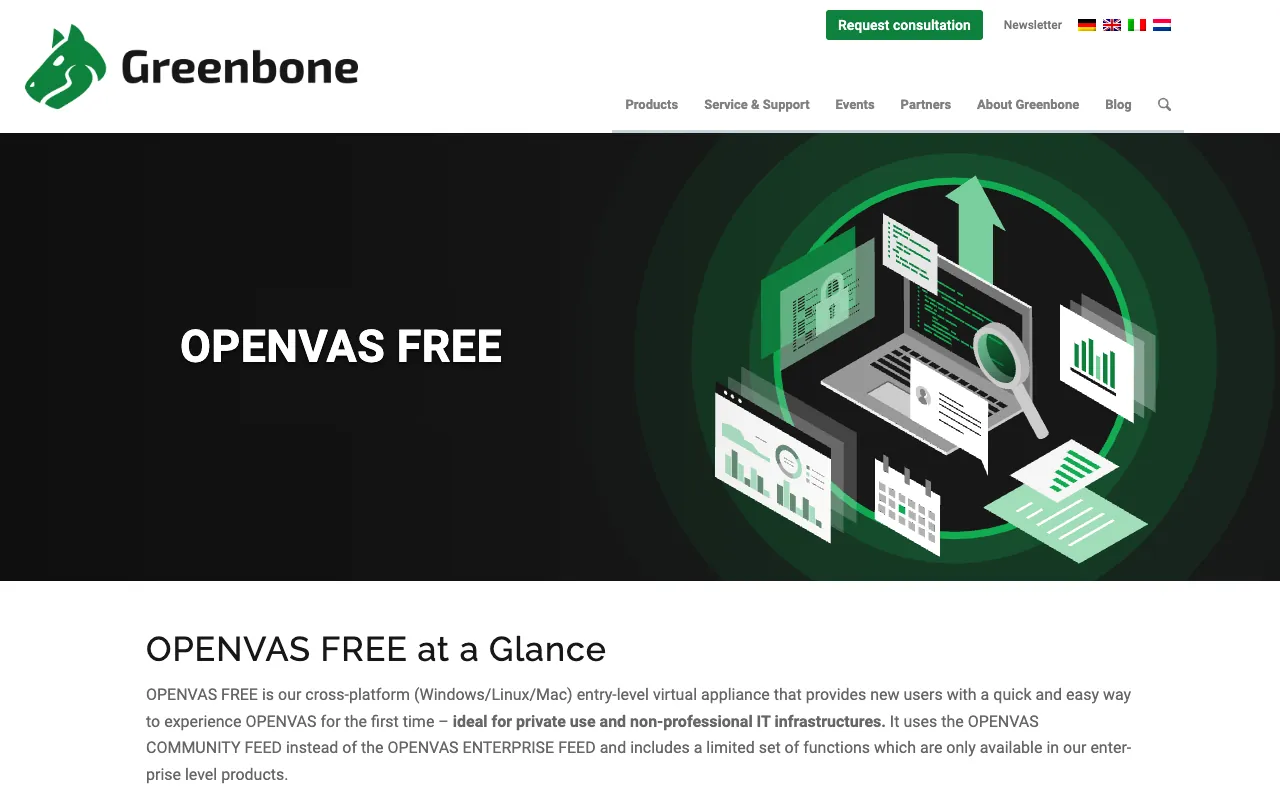
greenbone.net
Capture du 10 octobre 2026
Moteur openvas-scanner 23.51.0 (7 octobre 2026), sous licence GPL-2.0 · gestionnaire gvmd 26.40.2 (29 septembre 2026), sous licence AGPL-3.0 · OPENVAS FREE : appliance virtuelle gratuite, pour Windows, Linux et macOS · OPENVAS BASIC : 2 524 € par an, 14 jours d’essai
OpenVAS, développé par Greenbone, inspecte les machines d’un réseau, les services qu’elles exposent et les versions installées, puis les confronte à une base de tests de vulnérabilités ; pour ses offres professionnelles, l’éditeur annonce des contrôles mis à jour chaque jour. Les sources sont publiques sur GitHub et activement maintenues : la dernière version du moteur date de trois jours au moment du relevé. Pour démarrer sans compiler, Greenbone propose OPENVAS FREE, une appliance virtuelle qui s’appuie sur le flux communautaire de tests. Les entreprises qui veulent le flux « Enterprise » à la place du flux communautaire, davantage de fonctions et le support de l’éditeur passent à OPENVAS BASIC.
Pour qui : les administrateurs qui souhaitent auditer leur parc à intervalles réguliers sans payer de licence.
Limites : l’installation et le réglage prennent du temps ; l’édition gratuite, destinée à un usage privé, n’offre qu’une partie des fonctions, et il faut remplir un formulaire de contact pour la télécharger.
2. ZAP : le scanner d’applications web libre de référence
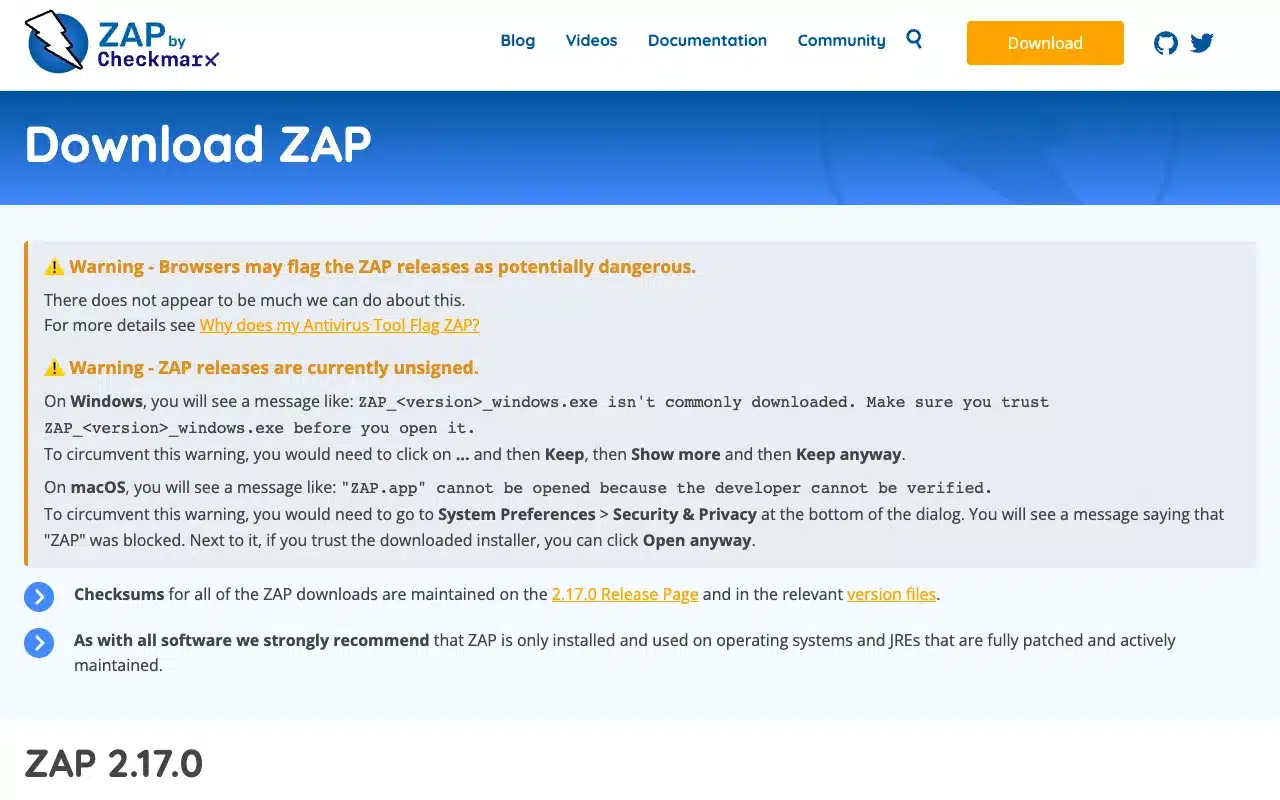
zaproxy.org
Capture du 10 octobre 2026
Version 2.17.0 (15 décembre 2025) · licence Apache 2.0 · Windows, Linux, macOS, plus des images Docker (stable, minimale, hebdomadaire) · Java 17 nécessaire sous Windows et Linux · projet soutenu par Checkmarx
ZAP, pour Zed Attack Proxy, analyse un site ou une API pendant son développement et ses tests : il explore les pages, observe les requêtes et signale les failles connues des applications web. Il se pilote à la souris pour un audit ponctuel, ou en ligne de commande dans une chaîne d’intégration continue grâce à son image Docker « bare », pensée pour cet usage. L’ensemble est gratuit, sans version payante, et extensible par une place de marché de modules. Le projet le présente comme le scanner d’applications web le plus utilisé au monde.
Pour qui : les développeurs et responsables de site qui souhaitent tester leur application avant chaque mise en production.
Limites : les installeurs ne sont pas signés, et navigateurs ou antivirus peuvent les signaler (le site officiel le reconnaît) ; prendre l’interface en main demande un temps d’apprentissage.
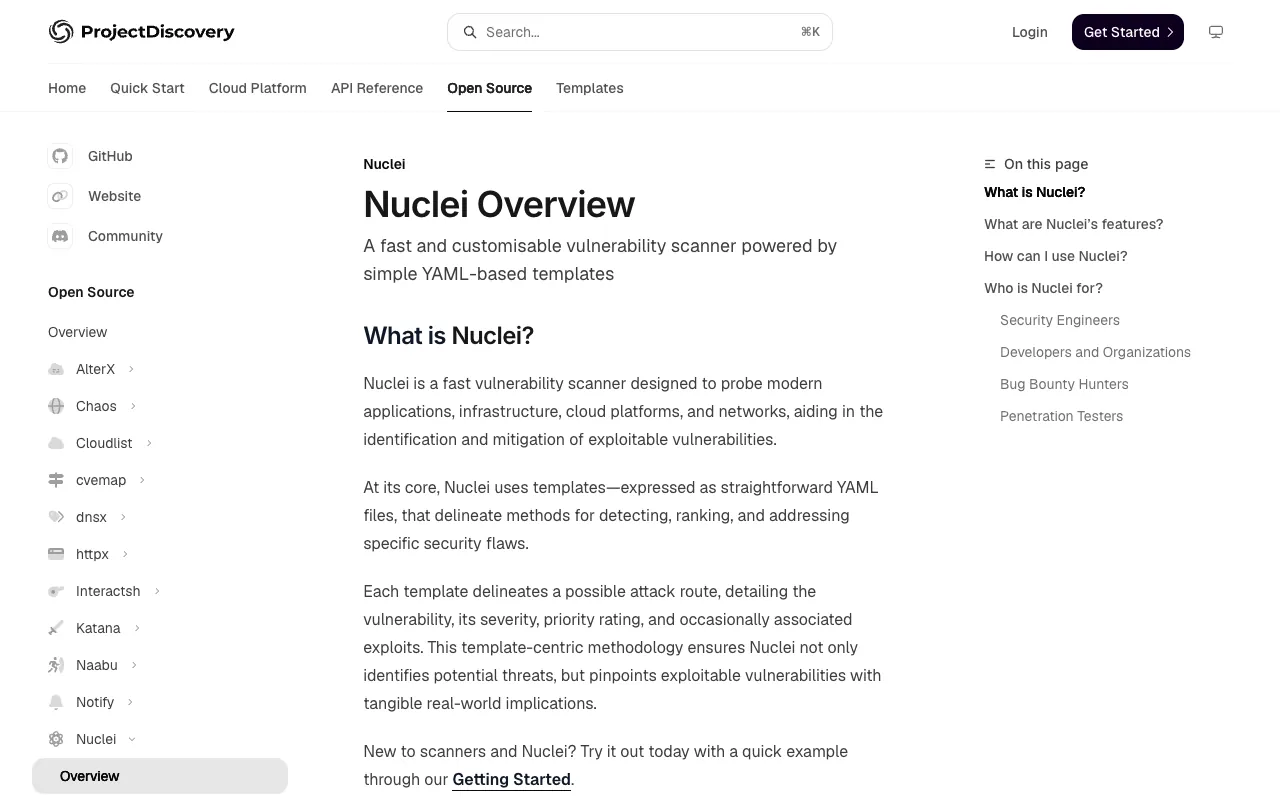
Version 3.11.1 (8 août 2026) · licence MIT · édité par ProjectDiscovery · plus de 6 500 modèles de tests issus de la communauté, d’après la documentation · cibles : URL, plages d’adresses IP, fichiers
Nuclei fonctionne avec des modèles : chaque fichier YAML décrit une faille ou une mauvaise configuration, la façon de la reconnaître et sa gravité. La communauté en a publié plusieurs milliers, qui couvrent les applications web, les serveurs, les CMS comme WordPress ou Drupal, les ports ouverts et certains équipements réseau. L’outil s’utilise en ligne de commande et s’intègre facilement à une chaîne CI/CD, ce qui permet de vérifier à chaque déploiement qu’une faille corrigée ne revient pas. On peut écrire ses propres modèles pour contrôler un point précis de son infrastructure.
Pour qui : les équipes techniques à la recherche de contrôles rapides et reproductibles sur leur propre parc.
Limites : il ne trouve que ce que décrivent les modèles ; c’est un outil en ligne de commande ; rapports détaillés et intégration aux outils de tickets relèvent de la plateforme cloud de l’éditeur.
4. Nessus Professional : l’outil commercial des consultants, au prix fort
fr.tenable.com
Capture du 10 octobre 2026
Nessus Professional : 5 746,80 € TTC sur 1 an, 11 176,15 € sur 2 ans, 16 334,85 € sur 3 ans · option assistance avancée (479,88 €) · Nessus Essentials : licence gratuite valable 30 jours, 5 adresses IP, usage non commercial · édité par Tenable
Nessus évalue les vulnérabilités sur un nombre illimité d’équipements et audite configurations et conformité. Il note les failles selon CVSS v4 et EPSS, puis ajoute pour les dix principales son propre score, VPR. En version Professional, il analyse en plus jusqu’à cinq domaines web ainsi que la surface d’attaque exposée sur Internet. Beaucoup de consultants en ont fait leur outil de travail, grâce à ses modèles de scan préconfigurés et à ses rapports personnalisables. Côté gratuit, l’offre est étroite : Essentials se résume à une licence de 30 jours limitée à cinq adresses IP, tandis qu’Essentials Plus, payant, va jusqu’à vingt adresses.
Pour qui : consultants et équipes de sécurité qui facturent des audits réguliers ou doivent les justifier.
Limites : un prix élevé, avec une licence annuelle ; la version gratuite ne permet plus que d’évaluer l’outil sur un très petit réseau.
5. Burp Suite : l’atelier des testeurs d’applications web
portswigger.net
Capture du 10 octobre 2026
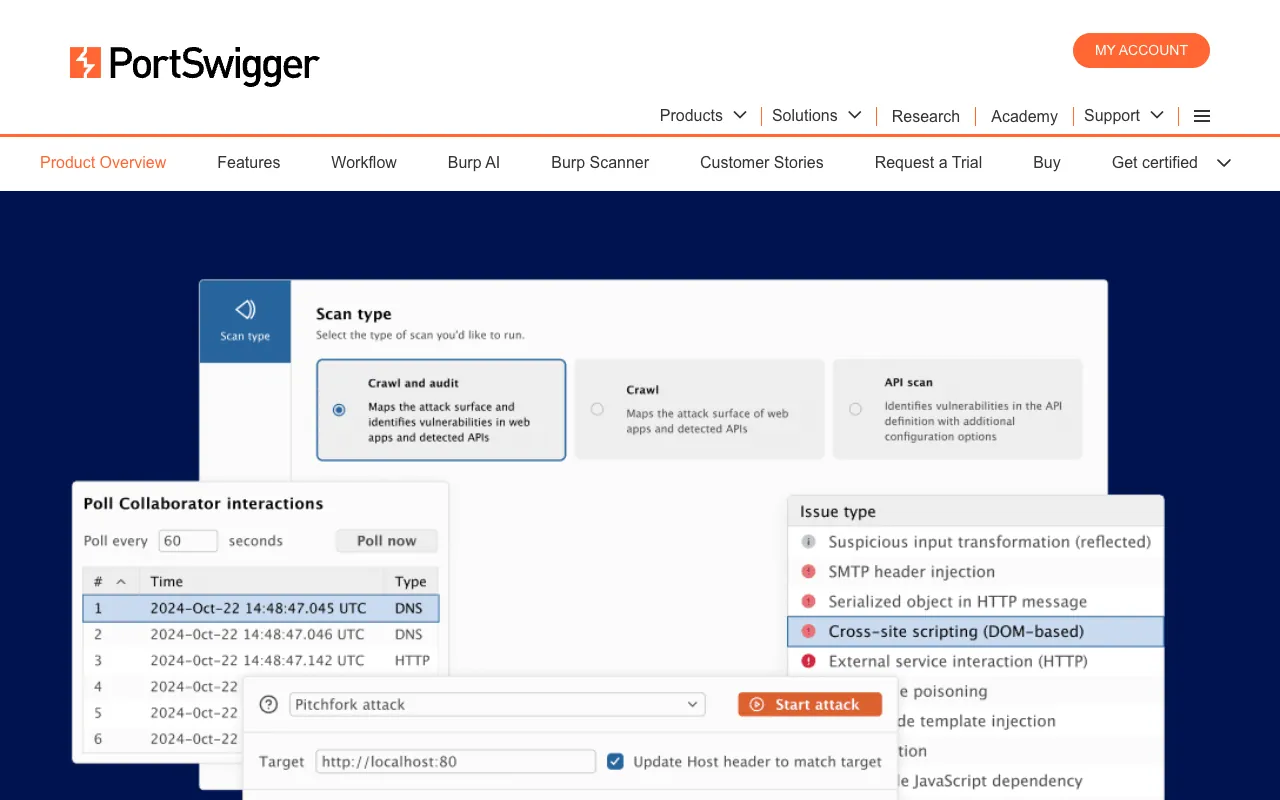
Community Edition gratuite (outils manuels) · Professional : 475 € par an et par utilisateur, licences sur 1, 3 ou 10 ans · version Professional disponible en essai gratuit · édité par PortSwigger
Burp Suite se glisse entre le navigateur et l’application testée, puis affiche chaque requête, qu’on peut rejouer et modifier. Gratuite, la Community Edition s’en tient à cette boîte à outils manuelle, utile pour comprendre comment se comporte un site. La version Professional y ajoute le scanner automatique, les rapports et les extensions réservées aux abonnés. Elle se vend par utilisateur, et l’éditeur précise qu’un abonnement ne se partage pas, même entre deux personnes qui ne l’utilisent pas en même temps.
Pour qui : développeurs et auditeurs qui cherchent à comprendre finement comment se comporte leur application web.
Limites : seule la version payante donne accès au scanner automatique ; il faut bien connaître le protocole HTTP pour se servir de l’outil.
6. Trivy : les failles des conteneurs et des dépendances
trivy.dev
Capture du 10 octobre 2026
Version 0.75.0 (1er octobre 2026) · licence Apache 2.0 · édité par Aqua Security · cibles : images de conteneurs, système de fichiers, dépôt Git distant, Kubernetes · disponible en extension VS Code, en action GitHub et en opérateur Kubernetes
Trivy n’analyse pas un réseau. Il examine ce que vous déployez : image Docker, dossier de code ou cluster Kubernetes. L’outil y recense paquets et dépendances (en produisant l’inventaire logiciel, ou SBOM), puis il signale les vulnérabilités connues (CVE), les erreurs de configuration dans les fichiers d’infrastructure, les secrets laissés dans le code ainsi que les licences des composants. Quelques lignes suffisent pour le brancher dans GitHub Actions, de sorte qu’on peut bloquer une image vulnérable avant sa mise en production.
Pour qui : les équipes qui déploient des conteneurs, ou qui gèrent leur infrastructure sous forme de code.
Limites : il ne teste ni un site en fonctionnement ni les machines d’un réseau, et ne détecte que les failles déjà recensées dans ses bases.
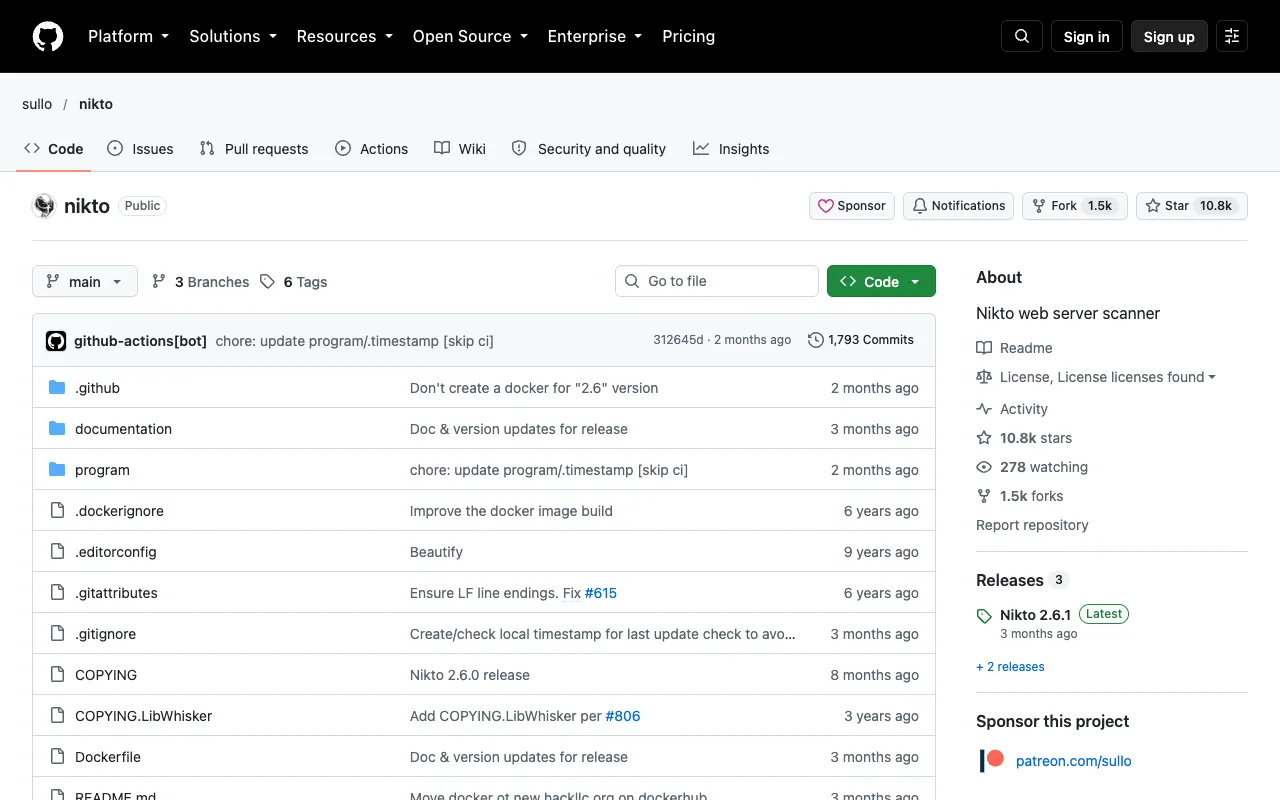
Version 2.6.1 (31 juillet 2026) · code sous licence GPLv3, base de tests sous sa propre licence · script Perl ; images Docker publiées sur Docker Hub et ghcr.io · dépôt sullo/nikto, site cirt.net
Nikto interroge un serveur web et range ses tests par catégories : fichiers intéressants, mauvaise configuration et fichiers par défaut, fuite d’informations, identification des logiciels, console d’administration exposée, entre autres. Il tourne en ligne de commande, en Perl ou en conteneur, et l’on peut choisir les catégories à lancer. C’est un bon réflexe après une mise en ligne, pour vérifier qu’aucune page d’administration ou fichier oublié n’est resté accessible sur son propre serveur.
Pour qui : un contrôle rapide et basique de ses propres serveurs web.
Limites : outil en ligne de commande, sans interface graphique ; la base de tests n’est pas sous GPL et ne peut être distribuée qu’avec Nikto, et la page de l’auteur sur les conditions d’usage commercial était introuvable le jour du relevé.
Pour les projets libres, versions et licences relevées le 10 octobre 2026 sur les dépôts GitHub officiels.
Prix et offres gratuites lus à la même date sur les pages des éditeurs, depuis une adresse IP française.
Périmètre de chaque outil (réseau, application web, conteneurs) selon sa documentation officielle.
Facilité de mise en route et possibilité d’automatiser les analyses.
L’ordre privilégie la couverture obtenue sans payer, puis la maturité et la maintenance du projet ; aucune note globale n’est attribuée.
Nos règles générales sont détaillées sur la page méthodologie.
Bien choisir son scanner de vulnérabilité
Réseau, site web ou conteneurs : trois outils différents
Un scanner réseau, OpenVAS ou Nessus par exemple, voit des machines et des services. Côté applications web, un scanner comme ZAP ou Burp voit des pages, des formulaires et des API. Trivy, lui, regarde le contenu de vos images et de vos dépendances. Pour une petite structure qui héberge un site sur son propre serveur, les deux premiers sont souvent nécessaires : OpenVAS pour le serveur, ZAP pour le site.
Ne scannez que ce qui vous appartient
Un scan envoie des centaines ou des milliers de requêtes, ce qui peut ralentir un service fragile, voire le perturber. Lancez-le sur vos propres systèmes, idéalement dans un environnement de test, et, avant d’analyser une infrastructure hébergée ou gérée par un tiers, obtenez une autorisation écrite. Si vous louez un serveur, relisez les conditions d’utilisation de votre hébergeur avant de le scanner.
Un scanner trouve des failles connues, pas toutes les failles
Tous ces outils reconnaissent des problèmes déjà décrits : une version vulnérable, une configuration risquée, un fichier exposé. Une erreur de logique propre à votre application leur échappe le plus souvent. Les faux positifs existent aussi : chaque alerte se vérifie avant de mobiliser une équipe. Pour une application sensible, le scan prépare un audit humain, il ne le remplace pas.
Automatiser plutôt que scanner une fois par an
De nouvelles failles paraissent en permanence. ZAP, Nuclei et Trivy se branchent sur une chaîne d’intégration continue, et OpenVAS sait planifier des scans réguliers. Une analyse légère à chaque déploiement vaut mieux qu’un gros rapport annuel que personne ne lit. Quant à la partie exposée de votre domaine, notre article sur le Whois pour les équipes de sécurité explique comment remonter à l’origine d’un trafic suspect.
Questions fréquentes
Quel est le meilleur scanner de vulnérabilité gratuit ?
Pour un réseau et des serveurs : Greenbone OpenVAS, libre et maintenu. Côté application web, ZAP, sous licence Apache 2.0 et sans version payante. Nuclei et Trivy viennent en complément de ces deux outils pour les contrôles ciblés et les conteneurs.
Nessus est-il encore gratuit ?
Plus vraiment. Au 10 octobre 2026, Nessus Essentials se limite à une licence gratuite de 30 jours, pour cinq adresses IP et un usage non commercial. Quant à Nessus Professional, il coûte 5 746,80 € TTC par an.
Est-il légal de scanner un site ?
Scannez uniquement vos propres systèmes, ou ceux pour lesquels vous disposez d’une autorisation écrite du propriétaire. Un scan non autorisé peut être considéré comme une tentative d’intrusion.
Quelle différence entre un scanner de vulnérabilité et un test d’intrusion ?
Le scanner automatise la recherche des failles connues et fournit une liste de points à corriger. Dans un test d’intrusion, une personne vérifie, enchaîne et explique ce qu’un attaquant pourrait réellement obtenir. On lance le premier souvent, le second de façon ponctuelle.
Quel scanner pour un site WordPress ?
ZAP pour tester le site en fonctionnement, Nuclei pour ses modèles consacrés aux CMS, Nikto pour un premier contrôle du serveur web. Pensez aussi à maintenir à jour WordPress, le thème et les extensions.
Sources et date de relevé
Greenbone : pages OPENVAS FREE et OPENVAS BASIC (greenbone.net) et dépôts GitHub greenbone/openvas-scanner et greenbone/gvmd, consultés le 10 octobre 2026.
ZAP : page de téléchargement (zaproxy.org/download) ainsi que dépôt GitHub zaproxy/zaproxy, consultés le 10 octobre 2026.
Nuclei : documentation officielle (docs.projectdiscovery.io) ainsi que dépôt GitHub projectdiscovery/nuclei, consultés le 10 octobre 2026.
Nessus : pages Nessus et Nessus Essentials (fr.tenable.com), consultées le 10 octobre 2026.
Burp Suite : pages Professional et Community, page d’achat (portswigger.net), consultées le 10 octobre 2026.
Trivy : site officiel (trivy.dev) ainsi que dépôt GitHub aquasecurity/trivy, consultés le 10 octobre 2026.
Nikto : dépôt GitHub sullo/nikto (version, licence), consulté le 10 octobre 2026.